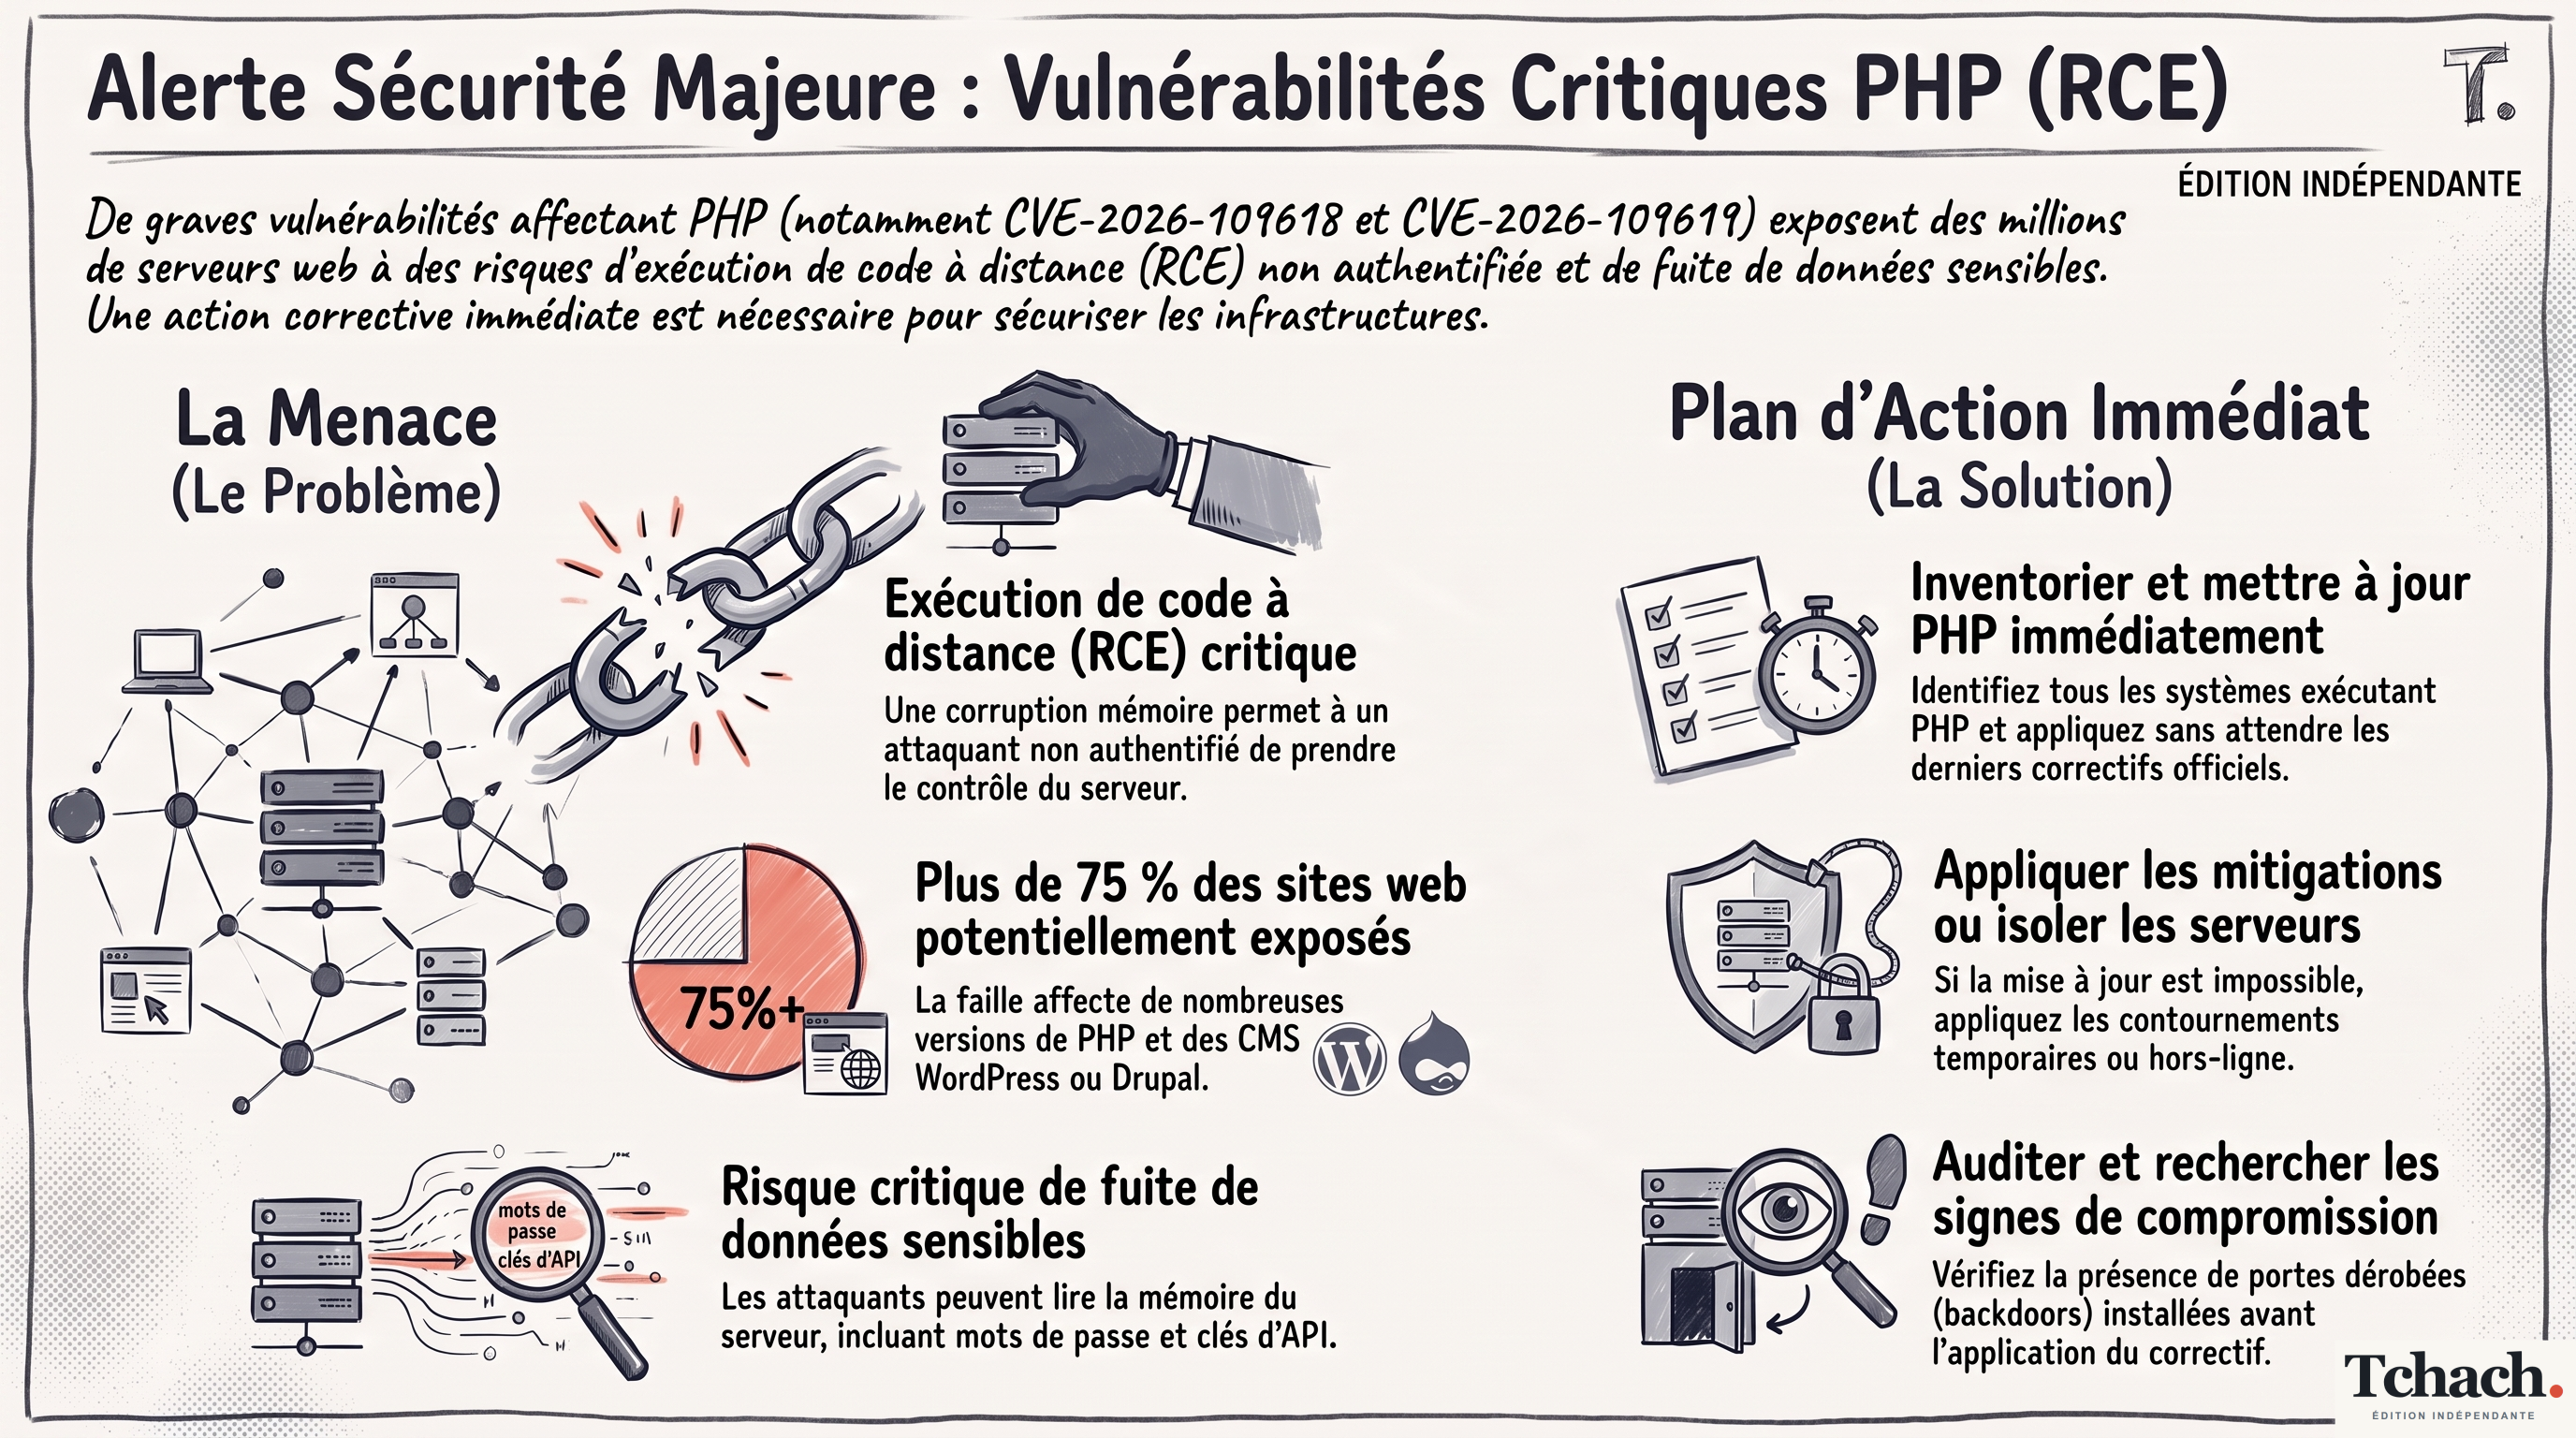
L'épine dorsale du Web mondial vacille sous l'effet d'une défaillance structurelle tapie dans son moteur le plus répandu. Alors que PHP alimente plus de 75 % des applications et serveurs à travers la planète, deux vulnérabilités critiques de corruption de mémoire, estampillées CVE-2026-109618 et CVE-2026-109619, frappent de plein fouet l'interpréteur de requêtes. Avec environ 1,3 million d'hôtes directement exposés sur le réseau public, le constat dressé par les agences de cybersécurité internationales, du CERT-FR au NCSC britannique, prend l'allure d'un cas d'urgence absolue. Toutes deux dotées d'un score CVSS de 9,2 sur 10, ces failles ouvrent la voie à une exécution de code à distance non authentifiée, permettant à des assaillants d'asservir des serveurs sans le moindre privilège préalable.
L'effondrement du moteur Zend : autopsie de la corruption mémoire
Au cœur de cette crise se trouve la mécanique même du moteur Zend de PHP et la gestion du cycle de vie des requêtes HTTP. Les deux failles procèdent de dysfonctionnements intimes lors de la destruction des contextes d'exécution et de la manipulation des seuils de mémoire vive.
La première brèche, CVE-2026-109618, intervient lors d'une condition d'épuisement de la mémoire tampon (*out-of-memory* ou OOM). Lorsqu'une allocation échoue, l'interruption brutale de l'exécution survient alors que les structures internes de la requête ne sont que partiellement initialisées. Le sous-système de nettoyage mémoire commet alors l'erreur critique de traiter ces données tronquées et invalides comme des structures légitimes, ouvrant la porte à des corruptions mémoire exploitables.
La seconde faille, CVE-2026-109619, sanctionne un état persistant illégitime : des segments de l'état interne continuent d'exister alors même que la mémoire sous-jacente a été désallouée. Lorsqu'un processus worker traite une requête ultérieure, il réutilise cet état périmé avant que la procédure d'initialisation standard ne le réinitialise. Ces pointeurs pendants (*dangling pointers*) lors du démantèlement des requêtes permettent de détourner le flux d'exécution normal et de basculer vers un contrôle total du serveur.
PHP2Shell et le spectre de l'exploitation de masse instantanée
L'inquiétude des équipes de sécurité opérationnelle s'est cristallisée autour de l'apparition signalée d'un exploit baptisé PHP2Shell. Bien que les démonstrations initiales et les séquences vidéo aient circulé avant la mise à disposition des correctifs officiels sans confirmation immédiate, l'outil s'est illustré en ciblant les plus grands fleurons des systèmes de gestion de contenu et des frameworks d'entreprise : WordPress, Drupal, Joomla, MediaWiki et Laravel. Face à cette prolifération potentielle, le centre de cybersécurité néerlandais (NCSC-NL) a immédiatement entrepris de recenser les logiciels et briques applicatives vulnérables.
Le changement de paradigme opérationnel tient toutefois à la vitesse d'armement des attaques. Selon les prévisions émises par la firme de sécurité Sansec, l'exploitation automatisée de masse est susceptible de démarrer dans un intervalle de seulement quinze minutes après la publication du correctif. L'émergence des technologies d'analyse de code et de *patch diffing* assistées par intelligence artificielle compresse dramatiquement le répit accordé aux défenseurs. Identifier les deltas dans les dépôts de maintenance de `php-src` ne prend plus des jours mais quelques minutes, inversant radicalement le rapport de force entre assaillants automatisés et administrateurs de systèmes.
Le piège de la mémoire vive : l'impératif de considérer la brèche consommée
La gravité des deux vulnérabilités dépasse l'exécution brute de code arbitraire. En provoquant des corruptions partielles, l'exploitation permet l'extraction passive en mémoire vive de données hautement sensibles transitant dans les requêtes : mots de passe de bases de données, clés d'API et jetons de session d'utilisateurs connectés.
Cette réalité disqualifie la simple application du patch comme remède unique. Pour les directions des systèmes d'information, la doctrine opérationnelle bascule vers le principe d'*assume breach* : postuler que les données en transit ont pu être lues avant le colmatage. Une telle exposition impose des mesures d'assainissement d'une lourdeur extrême, notamment la rotation généralisée des clés de production, le renouvellement forcé des sessions utilisateurs et l'évaluation d'éventuelles notifications obligatoires de violation de données auprès des régulateurs de confidentialité.
Faux remèdes, contre-mesures réelles et zones d'ombre du parc historique
Dans l'urgence, de nombreux administrateurs recourent à une fausse bonne idée : paramétrer la variable `memory_limit` à `-1` pour tenter de désactiver la limitation mémoire interne. Il s'agit d'un anti-pattern inefficace. Loin d'empêcher la corruption structurelle, cette configuration ne fait que transférer la défaillance au gestionnaire OOM du noyau de l'OS, lequel abat brutalement le processus sans assainir les mécanismes défaillants de PHP.
Sur le front des contre-mesures intermédiaires, des configurations défensives précises offrent un filtrage en amont. L'application de la directive `try_files $uri =404;` au sein de la configuration Nginx, en amont de la directive `fastcgi_pass`, permet de bloquer et rejeter les chemins FastCGI malformés avant qu'ils n'atteignent le gestionnaire d'arrière-plan PHP-FPM.
Une discordance historique subsiste néanmoins sur l'ampleur exacte du code source affecté. Alors que l'entreprise de cybersécurité watchTowr affirme que l'ensemble des versions depuis PHP 5 — paru en 2004 — est vulnérable, d'autres analyses techniques circonscrivent le périmètre aux branches s'étendant de PHP 5.4 (déployé en 2012) jusqu'aux versions contemporaines 8.x. Cette incertitude laisse en suspens la situation de milliers d'architectures héritées (*legacy*).
À l'inverse, certains géants du secteur échappent entièrement au désastre. Meta (Facebook), bien qu'historiquement bâtisseur de l'écosystème PHP, s'avère immunisé grâce à sa migration vers la machine virtuelle HipHop (HHVM) et le langage Hack, dont les équipes d'ingénierie avaient déjà corrigé ce modèle spécifique de défaillance mémoire dès 2020.
📚 Sources et références
- Bulletin d'alerte du CERT-FR. CERT-FR
- What has happened? Critical security issue affecting PHP. NCSC-UK
- https://arstechnica.com/security/2026/10/php-maintainers-tell-web-devs-to-prepare-themselves-for-critical-security-patches/
- Évaluation des Risques : Impacts Opérationnels et Sécuritaires des Failles de Corruption Mémoire dans PHP. Tchach